Análisis de riesgos de activos: cómo cumplir el requisito 6.1.2 de ISO 55001 con ISO 31000
Pocas preguntas aparecen con tanta seguridad en una auditoría de gestión de activos como esta: ¿cómo determinan qué activos son críticos? Y pocas respuestas son tan frágiles como la más habitual: una matriz de riesgo en Excel, construida para la certificación, con evaluaciones que nadie ha vuelto a revisar y sin conexión visible con los planes de mantenimiento.
La matriz no es el problema. El problema es que el análisis de riesgos termina siendo un documento en lugar de un proceso. Este artículo revisa qué exige realmente ISO 55001 en su requisito 6.1.2, cómo se complementa con ISO 31000 y cómo convertirlo en un proceso simple y repetible.
Qué exige ISO 55001:2024 en el requisito 6.1.2
El requisito 6.1.2, Acciones para abordar el riesgo, pide a la organización establecer procesos para evaluar los riesgos relacionados con los activos, con la gestión de activos y con el propio sistema de gestión. Esos procesos deben cubrir cinco elementos:
- la identificación de los riesgos;
- su análisis, incluyendo cómo cambian en el tiempo;
- su evaluación;
- la determinación de la criticidad de los activos para el logro de los objetivos de gestión de activos;
- la consideración de alternativas y la decisión sobre las opciones preferidas para tratar los riesgos.
La norma agrega tres exigencias que suelen pasarse por alto:
- Integración: los riesgos de activos deben formar parte del enfoque de gestión de riesgos de la organización, incluida la planificación de contingencias. Una matriz de mantenimiento aislada de la matriz corporativa no cumple ese espíritu.
- Acción y seguimiento: se deben planificar acciones para abordar, tratar, monitorear y comunicar los riesgos, integrarlas en los procesos del sistema de gestión y evaluar su eficacia.
- Evidencia: debe existir información documentada sobre las acciones planificadas, su ejecución y su evaluación.
En otras palabras, la norma no pide una matriz. Pide un proceso que va desde la identificación del riesgo hasta la comprobación de que las acciones funcionaron.
Dónde entra ISO 31000
ISO 55001 dice qué debe hacerse. ISO 31000, describe cómo gestionar el riesgo de forma estructurada. Por eso son complementarias: aplicar el proceso de ISO 31000 a los activos es la forma más directa de cumplir 6.1.2.
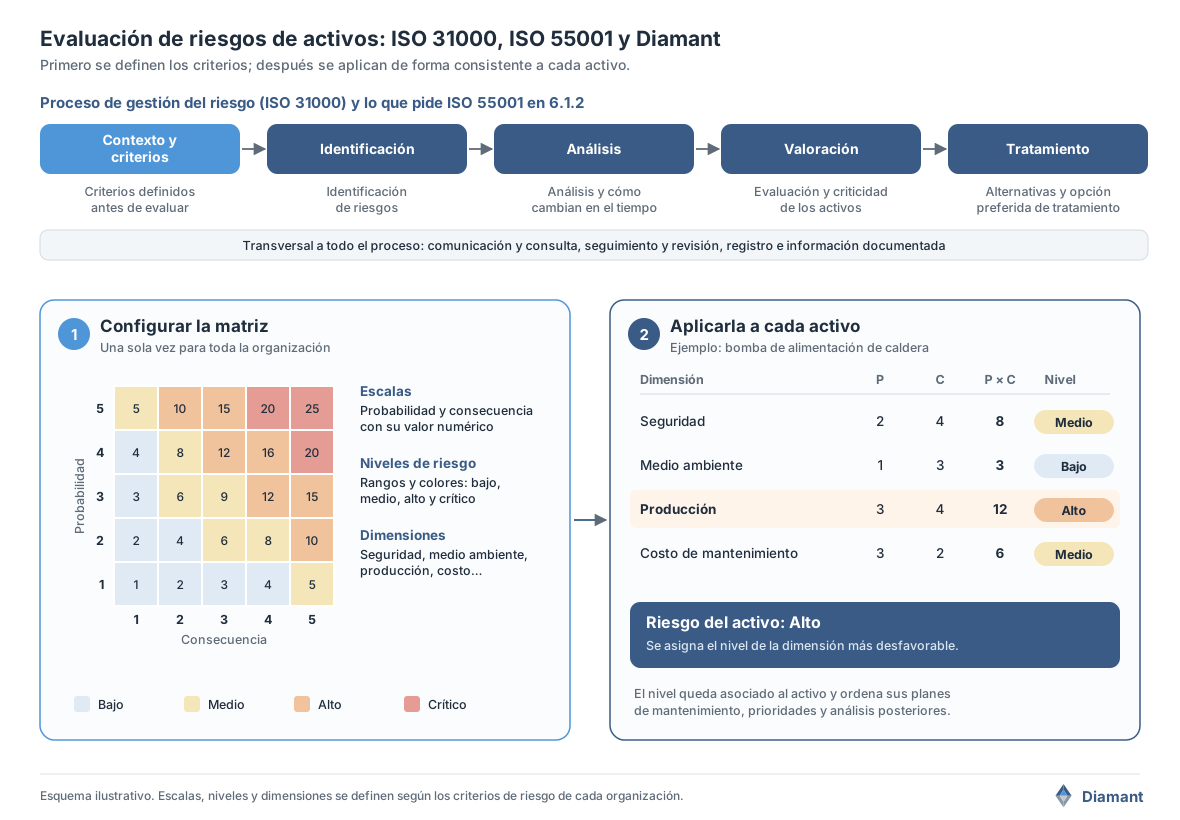
La correspondencia es bastante directa:
- Contexto y criterios de riesgo (ISO 31000) → la base del proceso. Es la etapa que más se subestima y la que más impacto tiene en la calidad del resultado.
- Identificación del riesgo → identificación de riesgos (6.1.2).
- Análisis del riesgo → análisis y cómo cambian en el tiempo (6.1.2).
- Valoración del riesgo → evaluación y criticidad de los activos (6.1.2).
- Tratamiento del riesgo → alternativas y opciones preferidas de tratamiento (6.1.2).
- Comunicación y consulta, seguimiento y revisión, registro → monitorear, comunicar, evaluar la eficacia y mantener información documentada (6.1.2).
Los criterios van primero
ISO 31000 es explícita en un punto clave: los criterios de riesgo deben definirse al comienzo del proceso y revisarse periódicamente. Esto incluye cómo se miden las consecuencias, cómo se define la probabilidad, cómo se determina el nivel de riesgo y a partir de qué nivel el riesgo se considera tolerable.
Esto tiene una consecuencia práctica muy concreta. Si cada evaluación de un activo "interpreta" la matriz a su manera, los resultados no son comparables entre activos, ni entre plantas, ni entre un año y el siguiente. Una criticidad que no es comparable no sirve para priorizar.
El tratamiento no es solo mantenimiento
ISO 31000 describe varias opciones de tratamiento: evitar el riesgo, eliminar su fuente, modificar la probabilidad, modificar las consecuencias, compartirlo o retenerlo mediante una decisión informada. Llevadas al mundo de los activos:
- Modificar la probabilidad: un plan de mantenimiento preventivo o basado en condición.
- Modificar las consecuencias: redundancia, repuestos críticos en bodega o un plan de contingencia.
- Eliminar la fuente: un rediseño o una modificación del equipo.
- Compartir: contratos de servicio, garantías o seguros.
- Retener: operar hasta fallar, cuando el riesgo es tolerable y se decidió conscientemente.
Esta mirada conecta directamente con lo que vimos en los artículos sobre RCM y su árbol de decisión y sobre FMECA: la evaluación de riesgos del activo define dónde profundizar, y esas metodologías definen qué hacer con cada modo de falla.
Cómo se hace en Diamant: configurar y aplicar
En Diamant, el proceso sigue la misma lógica de ISO 31000: primero se definen los criterios, después se aplican. Son dos pasos.
Paso 1: configurar la matriz
La configuración se hace una sola vez para toda la organización y define los criterios de riesgo:
- Escalas de probabilidad y consecuencia. Se define cuántos niveles tiene cada escala, cómo se llama cada uno y su valor numérico.
- Niveles de riesgo. Se definen los rangos que corresponden a cada nivel (por ejemplo bajo, medio, alto y crítico) y el color con que se mostrarán. Diamant genera automáticamente la matriz resultante, de modo que se puede verificar visualmente si la calibración tiene sentido antes de usarla.
- Dimensiones de evaluación. Son los tipos de consecuencia que importan a la organización: seguridad de las personas, medio ambiente, producción, costo, imagen o cumplimiento regulatorio. Cada organización define las suyas.
Algunas recomendaciones para esta etapa, desde nuestra experiencia en consultoría:
- Alinear la matriz con la matriz de riesgos corporativa. Es la forma más directa de cumplir la exigencia de integración de 6.1.2. Si la organización ya tiene una matriz corporativa, la de activos debería usar las mismas escalas o una equivalencia documentada.
- Describir cada nivel en términos concretos. "Consecuencia 4 en producción" debería significar algo verificable, como una detención mayor a cierta cantidad de horas o una pérdida de producción definida, no una opinión.
- Mantener pocas dimensiones. Entre tres y cinco suelen ser suficientes. Más dimensiones hacen la evaluación lenta sin mejorar la priorización.
Paso 2: aplicar la matriz a cada activo
Con los criterios definidos, evaluar un activo es rápido:
- Se busca y selecciona el activo, con filtros por centro, tipo, estado o nivel de riesgo actual.
- Se evalúa cada dimensión, asignando una probabilidad y una consecuencia según las escalas configuradas.
- Diamant calcula el resultado. Para cada dimensión obtiene el producto de probabilidad por consecuencia, y asigna al activo el nivel de riesgo de la dimensión más desfavorable.
Este último criterio es deliberado. Promediar dimensiones es un error frecuente: un activo con un riesgo alto para la seguridad y riesgos bajos en todo lo demás terminaría con un promedio "medio", y el riesgo que más importa quedaría diluido. Tomar el peor caso es conservador y coherente con lo que exige cualquier análisis serio de consecuencias.
Una vez evaluado, el nivel de riesgo queda asociado al activo. Desde ahí, es visible y filtrable en el registro de activos y en los planes de mantenimiento, de modo que la criticidad deja de ser un dato de un informe y pasa a ordenar el trabajo diario.
Qué evidencia queda para la auditoría
Un auditor que revise el requisito 6.1.2 buscará, en esencia, tres cosas: que existan criterios definidos, que se hayan aplicado de forma consistente y que el resultado se use para decidir. Con este proceso, la evidencia queda disponible en el mismo sistema:
- Los criterios de riesgo: escalas, niveles, rangos y dimensiones configurados.
- La evaluación de cada activo, dimensión por dimensión, con su resultado.
- La criticidad de los activos, consultable y filtrable.
- La conexión con el tratamiento: los planes de mantenimiento asociados a cada activo, junto con su nivel de riesgo, y el historial de ejecución y fallas que permite evaluar si esas acciones están funcionando.
Conviene ser claros sobre el alcance: 6.1.2 también abarca los riesgos del sistema de gestión y de la gestión de activos en su conjunto (por ejemplo, la falta de competencias o de datos confiables), además de la planificación de contingencias. Esos riesgos normalmente se gestionan en el registro de riesgos de la organización. Lo importante es que ambos niveles usen criterios coherentes y estén conectados.
Los errores más frecuentes
Usar una matriz sin calibrar. Copiar una matriz de otra organización o de una plantilla sin ajustar las escalas al contexto propio produce resultados que nadie reconoce como reales.
Evaluar una sola vez. La norma pide considerar cómo cambian los riesgos en el tiempo. Un activo que envejece, cambia de régimen operacional o empieza a fallar con más frecuencia debe reevaluarse. Una buena práctica es revisar las evaluaciones al menos una vez al año y cada vez que ocurra un cambio relevante.
No dejar claro qué se está evaluando. El riesgo puede evaluarse considerando los controles existentes o sin ellos, y ambas visiones son útiles. Lo que no puede ocurrir es que cada evaluador lo haga a su manera. El criterio debe estar definido y documentado.
Evaluar sin decidir. Una lista de activos críticos que no cambia ningún plan, ninguna prioridad ni ningún presupuesto no cumple 6.1.2: la norma exige planificar acciones y evaluar su eficacia.
Conclusión
El requisito 6.1.2 de ISO 55001 no es difícil de cumplir. Lo difícil es mantenerlo vivo. ISO 31000 entrega el orden correcto: primero los criterios, después la evaluación, luego el tratamiento y, durante todo el proceso, el seguimiento y el registro.
Cuando la matriz se configura una vez, se aplica de forma consistente a cada activo y el resultado queda conectado con los planes que se ejecutan todos los días, la criticidad deja de ser un requisito de auditoría y se convierte en lo que debería ser: la forma en que la organización decide dónde poner sus recursos.
¿Quiere ver cómo configurar su matriz de riesgos y evaluar sus activos en minutos? Agende una demo de Diamant.